密碼產生器在系統熵池不足的狀況下並非完全不能用,關鍵是先釐清是否因為等候熵池初始化而阻塞,而非直接改用非安全隨機源。無論你是在台灣的 Linux 伺服器、虛擬機、容器或 IoT 裝置環境,第一步是掌握程式用的隨機介面,再依此決定接下來的應對策略。
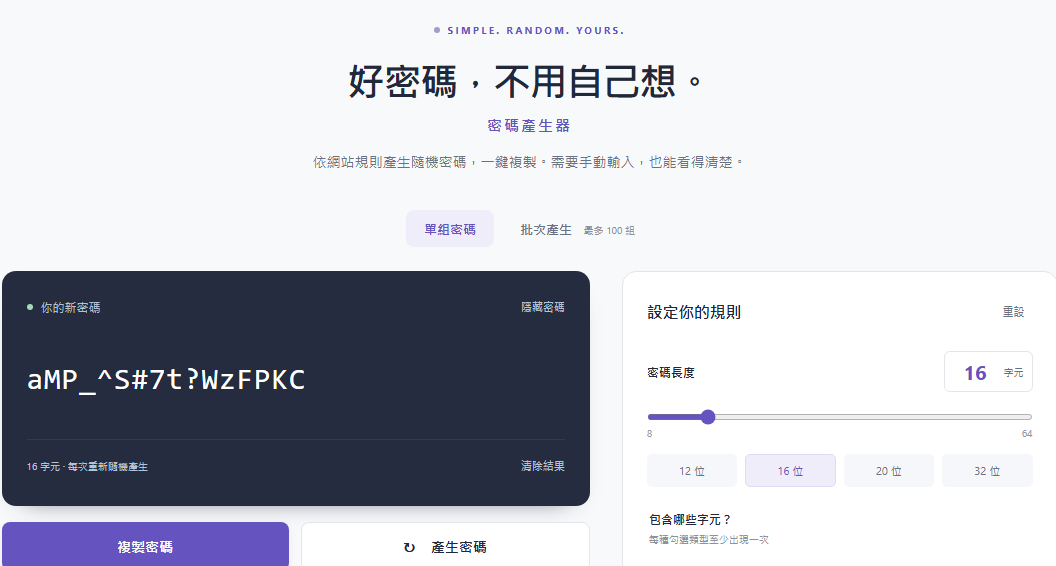
密碼產生器雖然可快速產生長度和字元自訂的密碼字串,但它不會解決系統熵源不足的根本問題,因此本文教你怎麼判斷、備援,避免在關鍵時刻用錯工具或錯誤處理。
低熵環境下密碼產生器還能用嗎?先看它會不會阻塞
簡單說,密碼產生器是不是能用,不能只看熵池數字。Linux 和其他現代作業系統的密碼安全隨機數生成器(CSPRNG)會先「阻塞」等待熵池初始化,這是保護機制,不是錯誤。物理熵不足時,它會用加密演算法(像是 ChaCha20)擴展隨機序列,輸出結果仍是密碼強度等級,不代表可預測。
低熵環境分三種主要情況:
剛啟動的系統服務:通常會等核心熵池初始化,有阻塞風險。
虛擬機/容器:宿主機熵源是否充足決定隨機數品質。
嵌入式或 IoT 裝置:硬體 RNG 可能缺乏,熵源有限。
這三種情境的備援路徑不同,不建議一律改用非阻塞或普通亂數函式。一般帳號密碼生成可用可信的密碼產生器確認字串長度跟字元(例如隨機密碼產生器),但伺服器端熵池初始化仍不可忽略。對高敏感金鑰或合規需求,務必先停手檢查系統熵源狀態。
剛開機的 Linux 伺服器:該等 getrandom、查 /dev/urandom,還是換工具?
第一步,確認你的程式是呼叫哪種隨機數介面:getrandom()、/dev/random、/dev/urandom,還是語言層的 CSPRNG(例如 Node.js 的 crypto.randomBytes 或 Python 的 secrets)。Linux 核心在熵池未初始化時,getrandom() 會阻塞等待,這是正常行為。
如果遇到阻塞,不要急著用 Math.random 或用時間戳取代,這些方法本質上不安全。可以考慮切換到語言內建安全 API 或 OpenSSL 等安全產生器,並且確保錯誤處理是「等待重試」,而非直接降級到不安全版本。
若只是在產生比較一般的帳號密碼,建議先等系統初始化完成,再利用像密碼產生器 多組批量產生。若是系統憑證、初始管理員密碼等重要資料,務必等待系統隨機源就緒或使用廠商/平台提供的解決方案。
停止自行嘗試的時機包括:
生產環境長時間持續阻塞,無法正常產隨機數。
Linux 核心版本或平台行為不明,無法判斷熵池狀態。
有合規性需求,需靠資安或平台團隊確認。
切記不要在網路上亂改核心參數,避免影響系統安全。
虛擬機與容器啟動初期熵不足,宿主機可以怎麼補?
虛擬機啟動時,熵池往往不足。第一步要確認你的虛擬化平台是否支援 virtio-rng,或宿主機是否有將熵源透過機制轉送給虛擬機。多數容器直接共享宿主機的 Linux 核心,熵池狀態依賴宿主機,先確保宿主機熵值正常。
備援順序建議:
儘量依賴平台機制(例如 virtio-rng、宿主機熵源轉送)。
延後產生高敏感密碼或金鑰的工作,等隨機源充分初始化。
不要安裝來源不明的熵源守護程式。
不要只看容器內熵池數字作判斷。
在批次建立使用者帳號或自動化部署時,可以用密碼產生器 多組生成一次性密碼,但要確保平台隨機源已就緒。
如果平台無法補足熵,且必須在冷啟動階段產生長期金鑰,這是比較危險且不適合自行處理的狀況,建議改用硬體隨機數生成器或重新調整部署流程。
IoT 與嵌入式設備沒有硬體 RNG,密碼產生器要怎麼備援?
很多嵌入式或 IoT 裝置沒有內建硬體隨機數生成器,首次開機時熵源嚴重不足。雖然可以嘗試收集按鍵、網路事件或感測器的雜訊作為輔助,但這些不應該當成產生高敏感密碼的唯一來源。
可行的備援方案:
增加硬體隨機數生成器或安全晶片。
出廠預置可更換的初始憑證或密碼。
延後第一次產生使用者密碼,必須等到裝置首次連網與初始化完成後。
切勿在產線或現場使用固定種子、時間戳或簡單亂數批次產生長期密碼與金鑰。使用者密碼與設備內部金鑰要分開處理。
若裝置必須離線首次開機,且無法加入硬體熵源,這種情況不適合用一般密碼產生器「硬解」,應設計配套流程或尋求專業評估。
一般使用者與開發者各要驗證什麼?哪些情況該停手?
對一般使用者來說,日常並不需要手動檢查 Linux 熵池,只要使用可信任的密碼產生器、不跨站重複使用密碼,並注意妥善保存與啟用雙因素驗證即可。瀏覽器端可參考密碼產生器chrome,但要知道它不負責伺服器端熵池。
開發者則應確認使用的隨機數介面具備密碼學安全性,例如 Linux 的 getrandom()、Node.js 的 crypto.randomBytes、OpenSSL 的 RAND_bytes 等。切勿使用 Math.random、RAND() 或時間戳做為密碼來源,也不要在日誌或快取中留存密碼明文。
| 適用場景 | 不適用場景 | 注意事項 |
|---|---|---|
| 正常初始化完成的伺服器、VM、容器 | 合規需求高、離線首次開機、無硬體熵源產長期金鑰 | 本文聚焦低熵備援判斷,不涉及熵源層級比較與密碼保護細節 |
本文的目的在於教你如何判斷低熵狀態下是否能用密碼產生器和該怎麼備援,而非比較不同熵源優劣,或重複談種子保護與重複密碼問題。最後可以用亂數密碼產生器交叉檢查輸出字串格式,但真正的安全邊界還是在系統熵池與管理流程。
掌握以上流程,不論你是在台灣的伺服器、虛擬機、容器或 IoT 裝置,只要先確認阻塞狀態、再確認隨機數介面、最後視平台狀況補熵或暫停處理,就能有效降低低熵環境下產生弱密碼或金鑰的風險。切勿一味換工具或改用非安全隨機源,否則安全就無法保障。